VaultysHub 4.3.0

La version qui vous dit enfin ce qui se passe chez vous.
SmartLink devient VaultysHub, et la 4.3.0 est disponible.
Le pitch
Jusqu'ici, VaultysHub protégeait vos accès. Désormais, il vous raconte ce qui s'y passe — en direct, dans le détail, et avec les preuves.
Trois nouveautés majeures, une même idée : plus rien d'important ne doit vous échapper.
| 🔔 Vous êtes prévenu | Un centre de notifications complet, dans l'application et par e-mail. Chacun choisit ce qu'il reçoit et par quel canal. |
| 🧾 Tout est tracé | Un journal d'audit nouvelle génération : 54 types d'événements, cherchable, filtrable, partageable, exportable vers votre SIEM. |
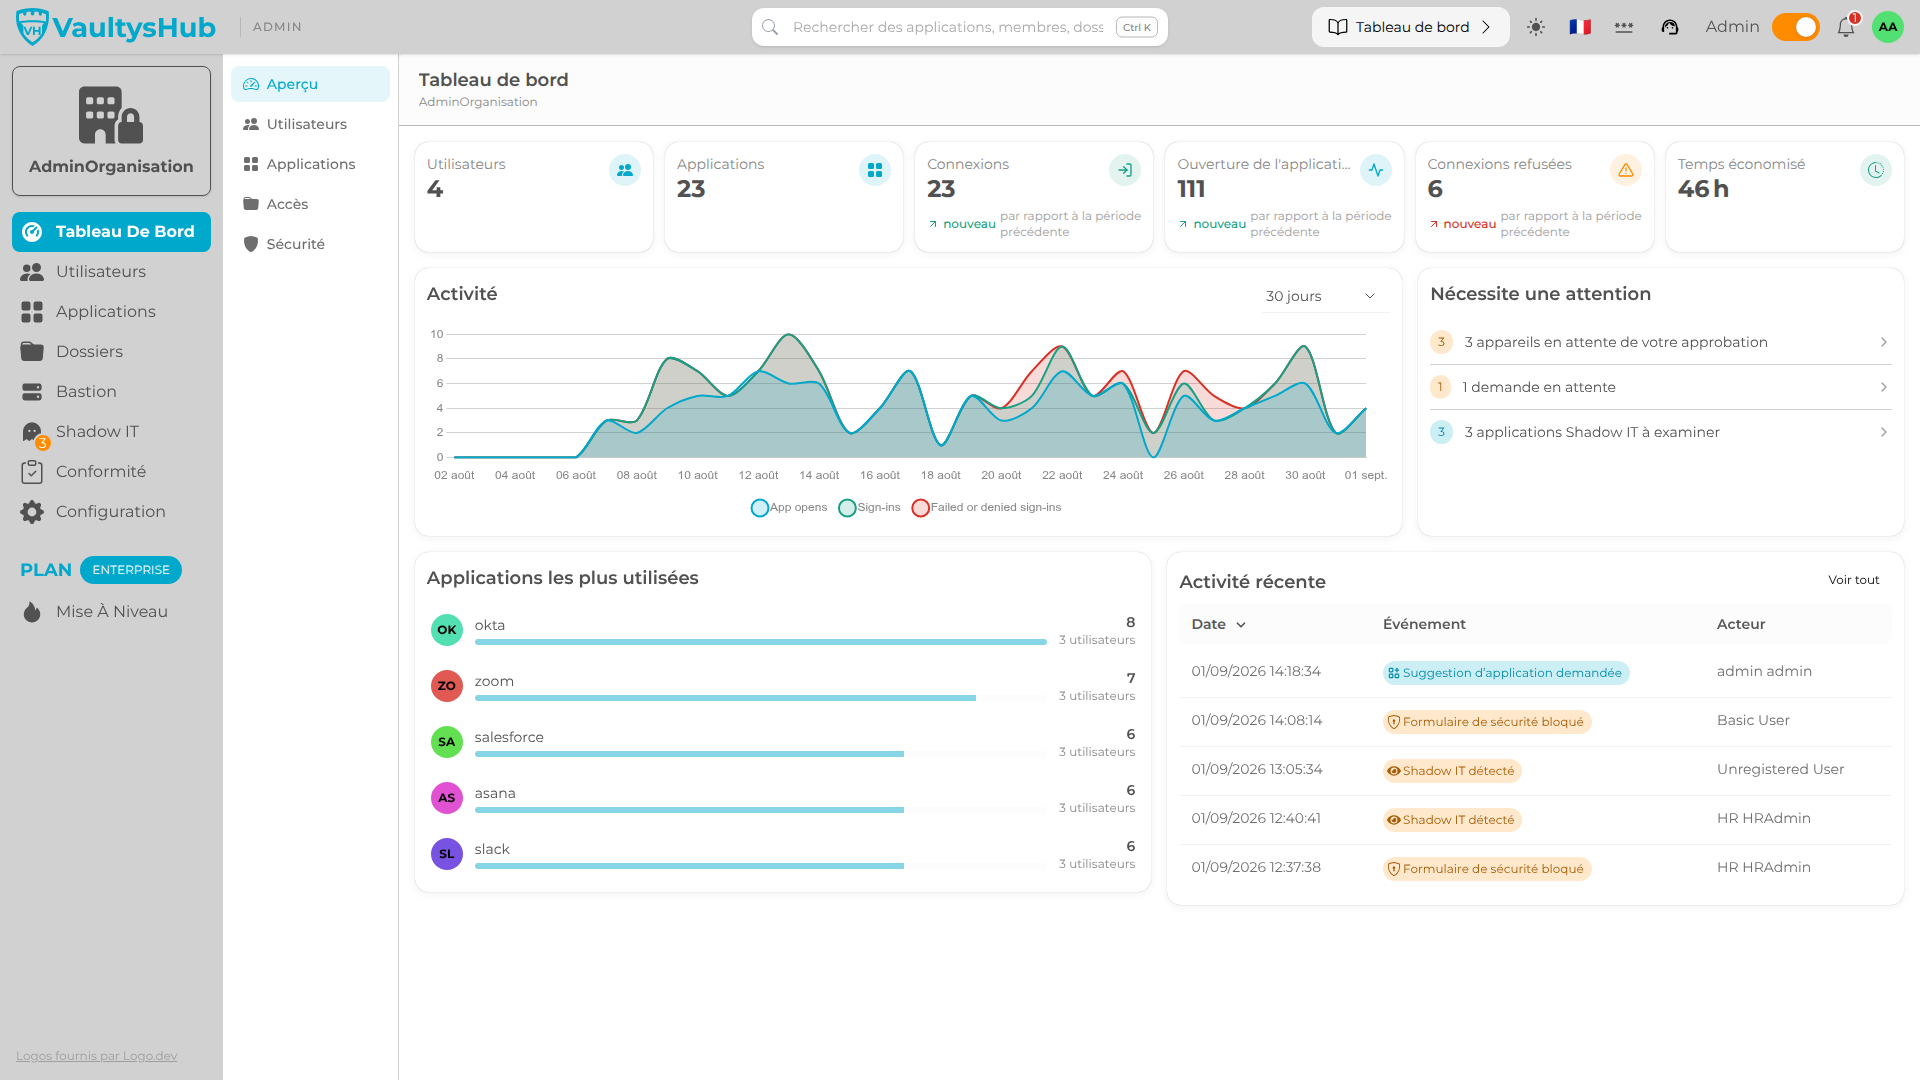
| 📊 Tout est mesuré | Un tableau de bord reconstruit qui ne se contente plus de compter : il vous dit ce qui ne va pas et où cliquer pour le régler. |
Et autour : conformité automatisée, recherche globale, notes internes, personnalisation visuelle, et une interface entièrement repensée.
Pour tous vos utilisateurs
🔔 Fini l'information qu'il faut aller chercher
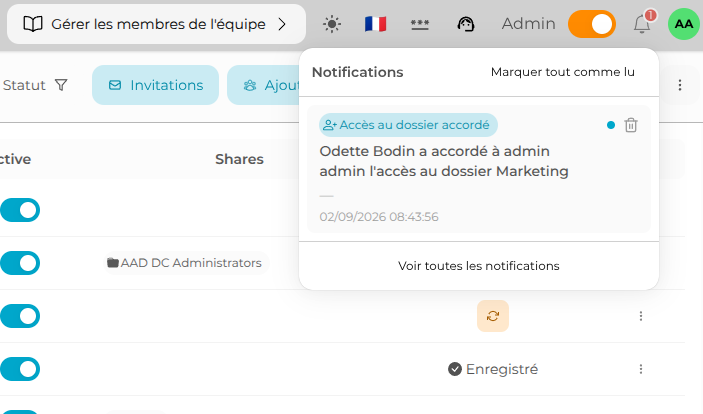
Une cloche dans la barre de navigation, une page dédiée avec ses filtres, et un rappel sur la page d'accueil : appareil enregistré, accès ouvert ou retiré, mot de passe partagé, demande d'approbation… chacun voit ce qui le concerne, quand ça le concerne.
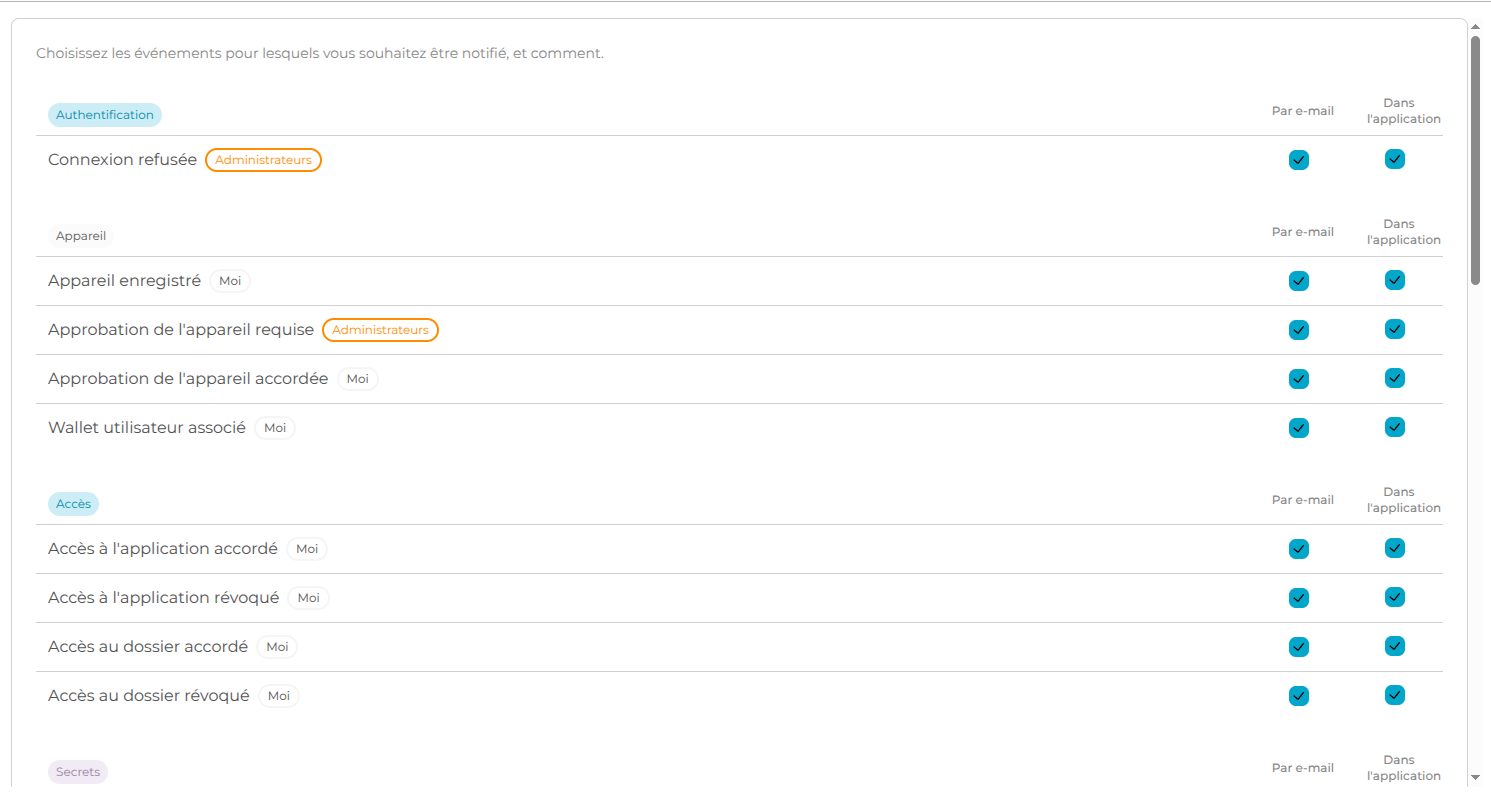
Et chacun décide. Un nouvel onglet de préférences liste chaque type de notification avec deux cases : dans l'application et par e-mail. Regroupées par catégorie, filtrables, réinitialisables en un clic. Vous ne voyez que ce que votre rôle peut recevoir.
📜 « Qui a fait quoi sur mon compte ? »
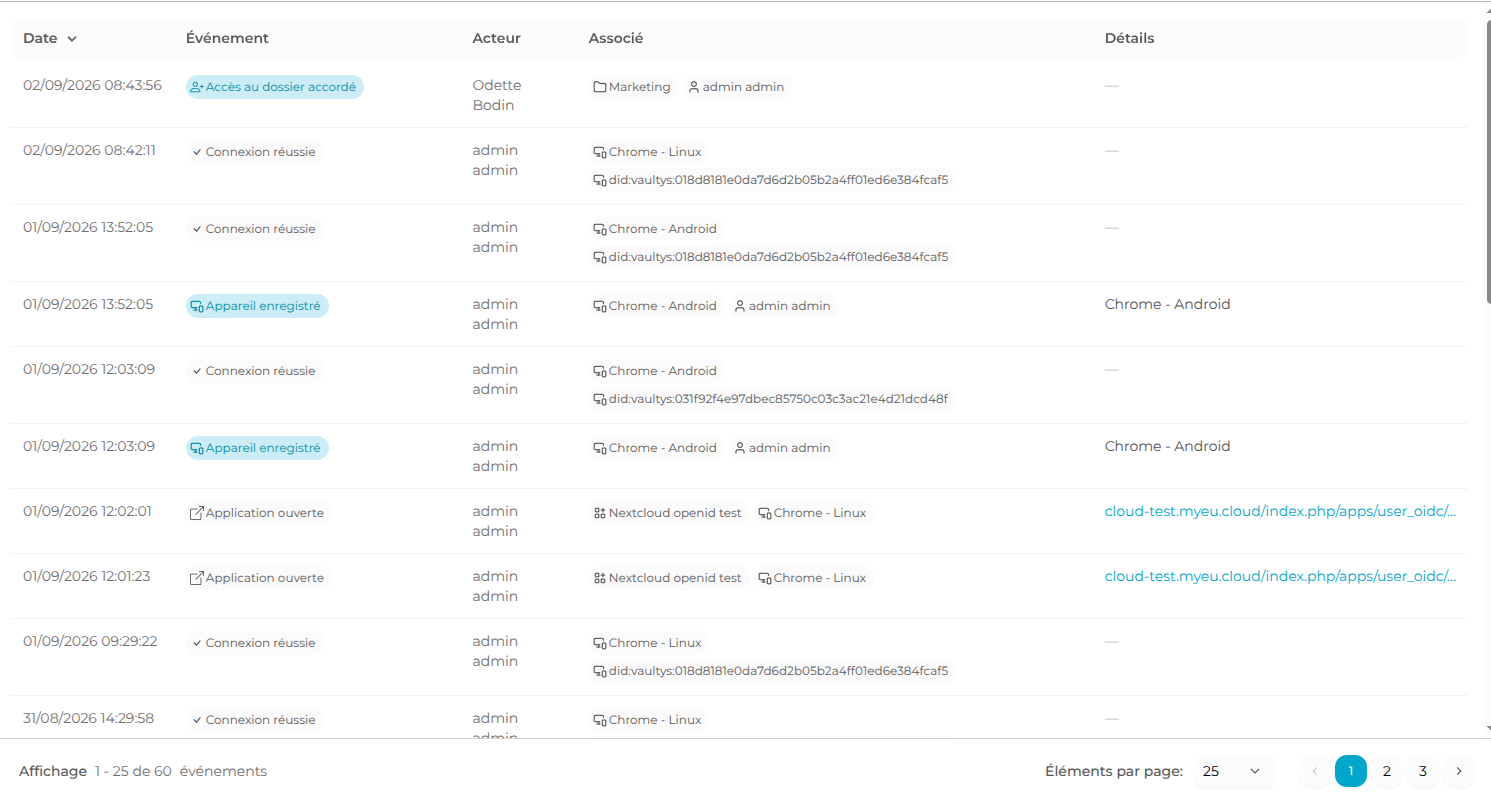
Chaque utilisateur dispose désormais de son propre journal d'activité : connexions, appareils, accès accordés ou retirés. Uniquement ce qui le concerne, avec les champs sensibles retirés côté serveur. Disponible aussi filtré sur un appareil donné, depuis la page des appareils connectés.
🔐 Un coffre-fort, un seul
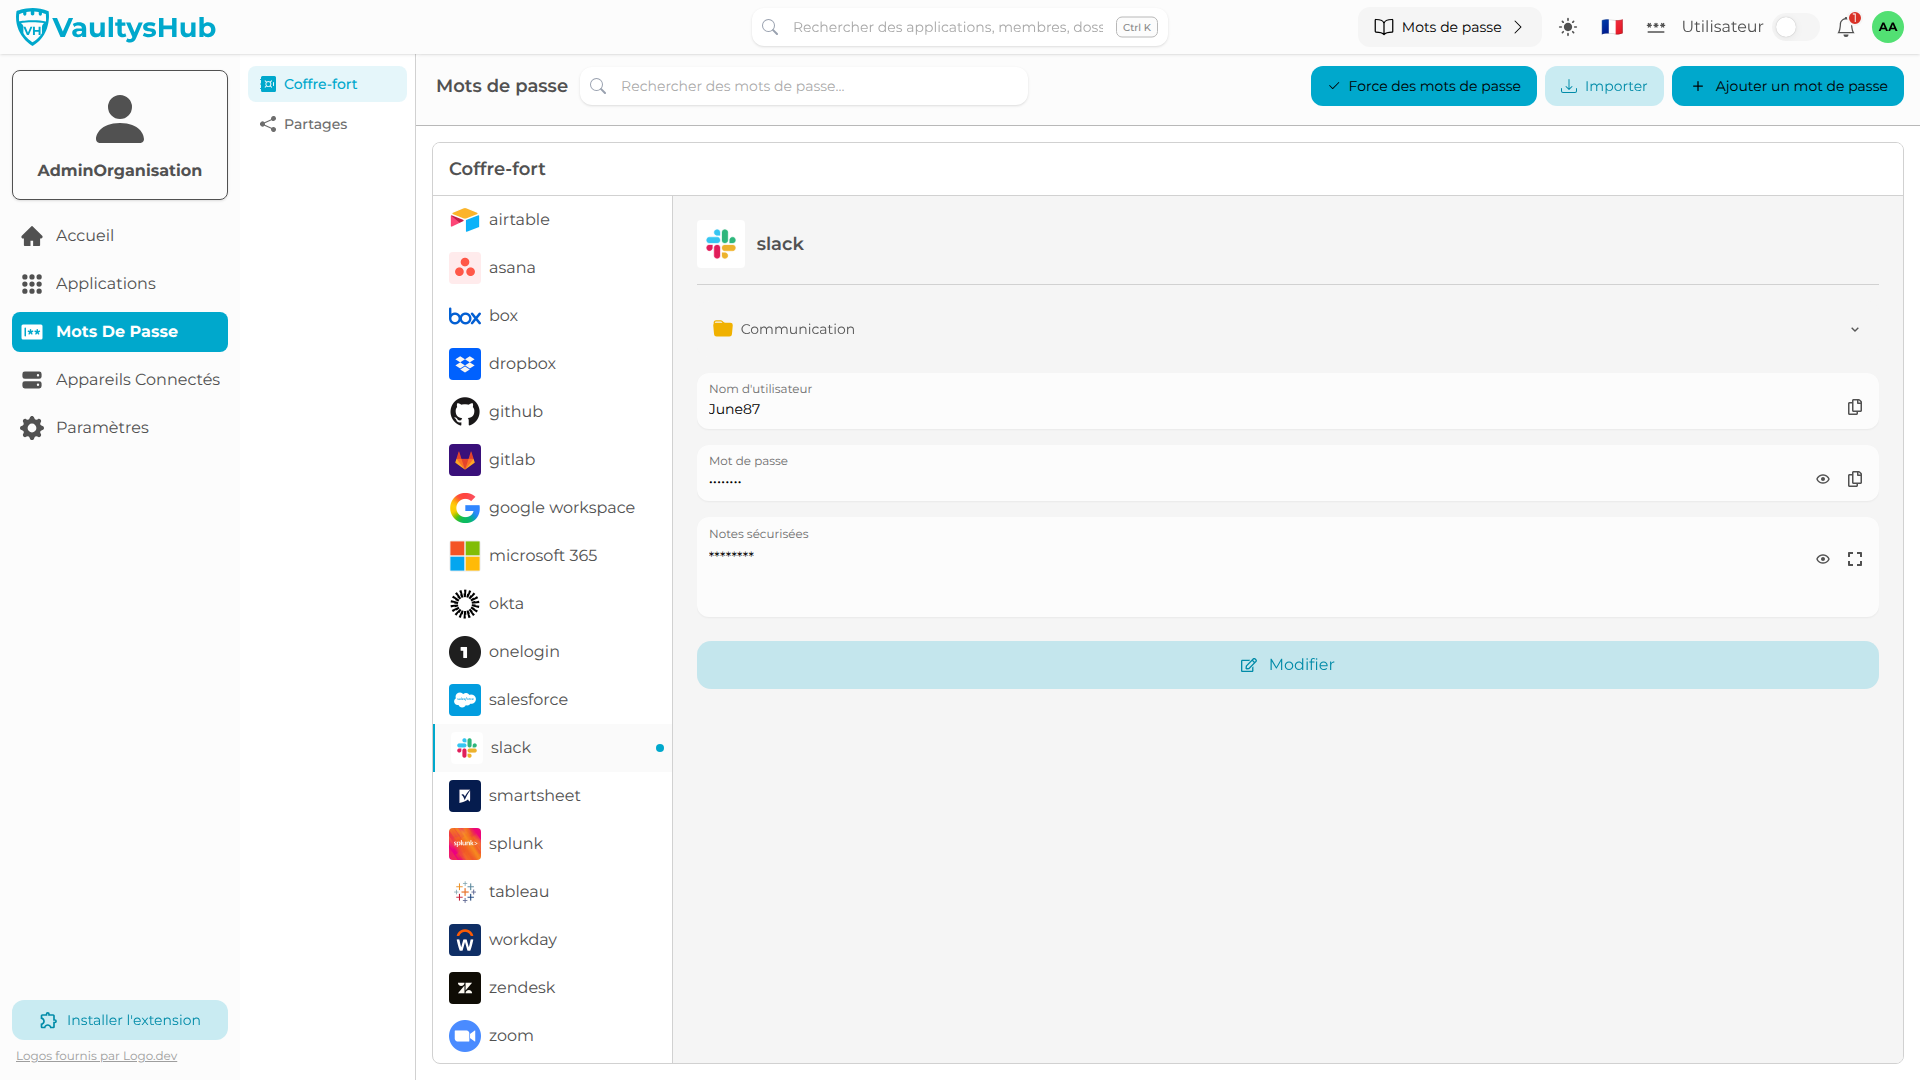
Le « coffre personnel » disparaît : il ne reste que Coffre et Partagés avec moi. Les identifiants dont l'application n'est pas approuvée sont regroupés à part, clairement signalés — avec l'avertissement que le remplissage automatique ne s'y applique pas. Shadow IT et identifiants orphelins se distinguent enfin au premier coup d'œil.
🚪 Une connexion qui rassure
Votre organisation est reconnaissable avant même la connexion : son icône et son nom s'affichent sur l'écran d'accueil. Les liens de réinitialisation et d'appareil temporaire ont un véritable écran d'accueil qui annonce en clair ce qui va se passer, étape par étape. Un seul QR code à scanner par défaut.
Pour les administrateurs
📊 Un tableau de bord qui vous dit où regarder
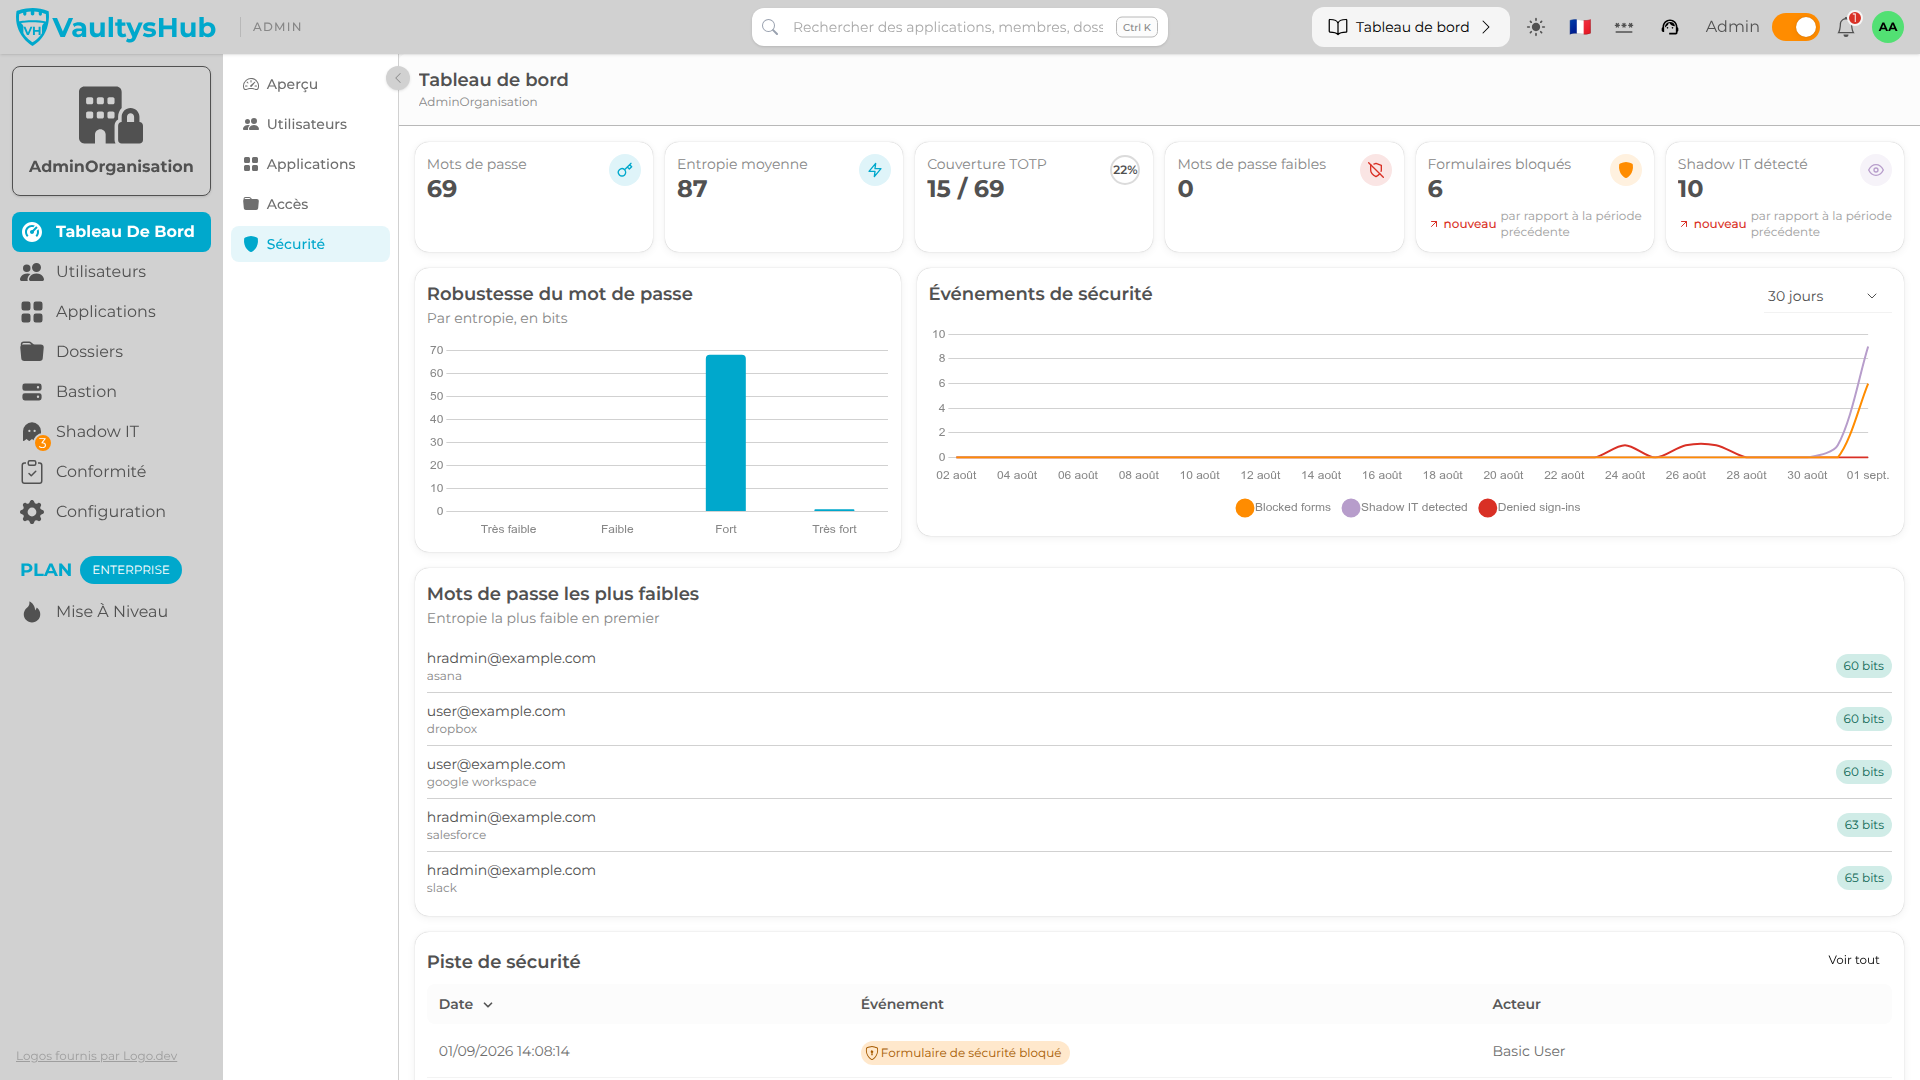
Cinq onglets — Vue d'ensemble, Utilisateurs, Applications, Accès, Sécurité — avec période au choix (7 jours à 12 mois), évolution par rapport à la période précédente, jauges de quota, courbes de tendance et listes de détail. Chaque chiffre est cliquable et mène à la liste correspondante.
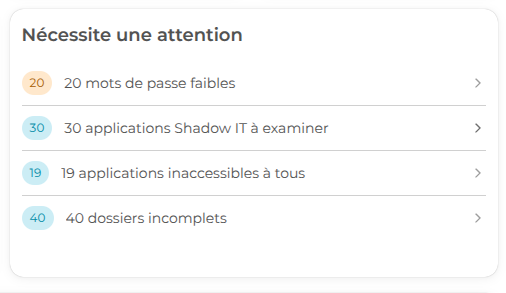
Le panneau « Points d'attention » est le cœur de la nouveauté : licence qui expire, quotas presque pleins, appareils en attente d'approbation, membres sans aucun accès, mots de passe faibles, Shadow IT à trier, dossiers incomplets… trié par gravité, chaque ligne menant à l'écran qui règle le problème. Quand tout est traité, le panneau vous le dit.
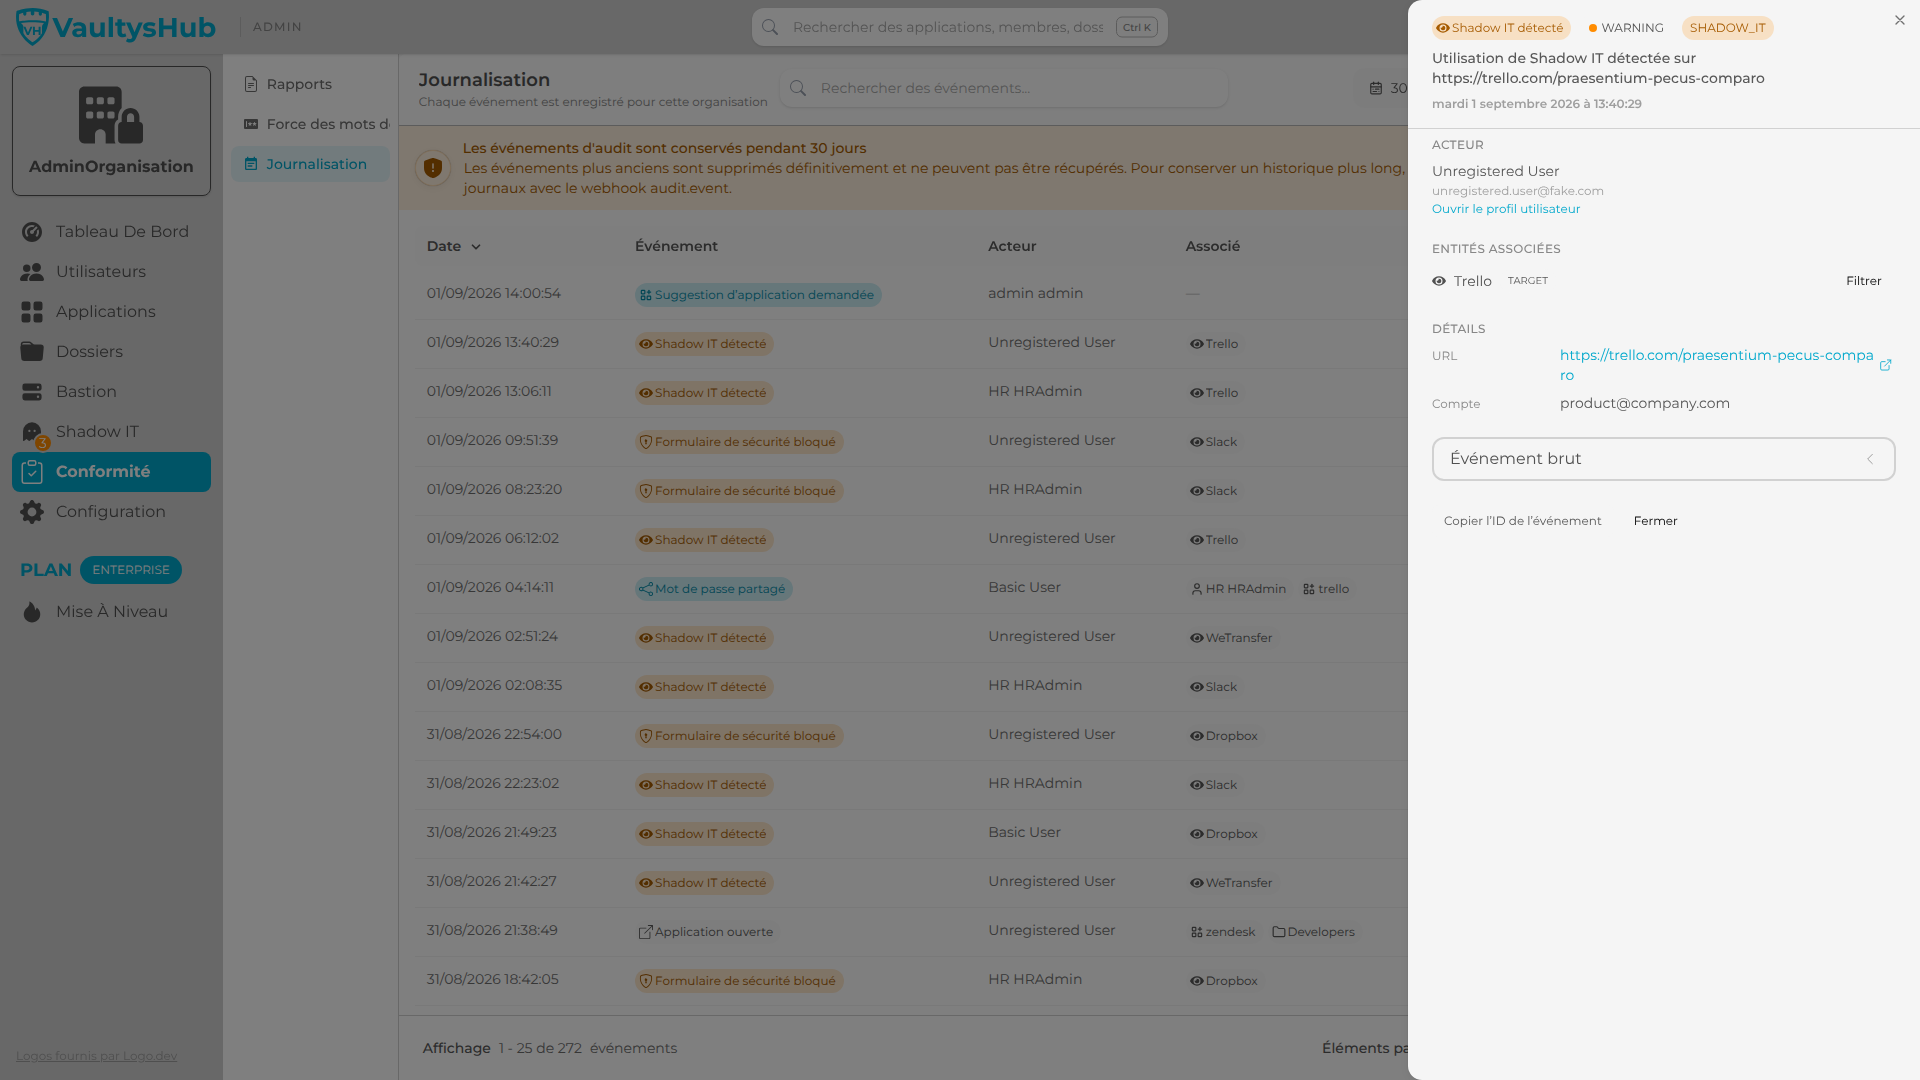
🧾 Le journal d'audit devient le socle de la plateforme
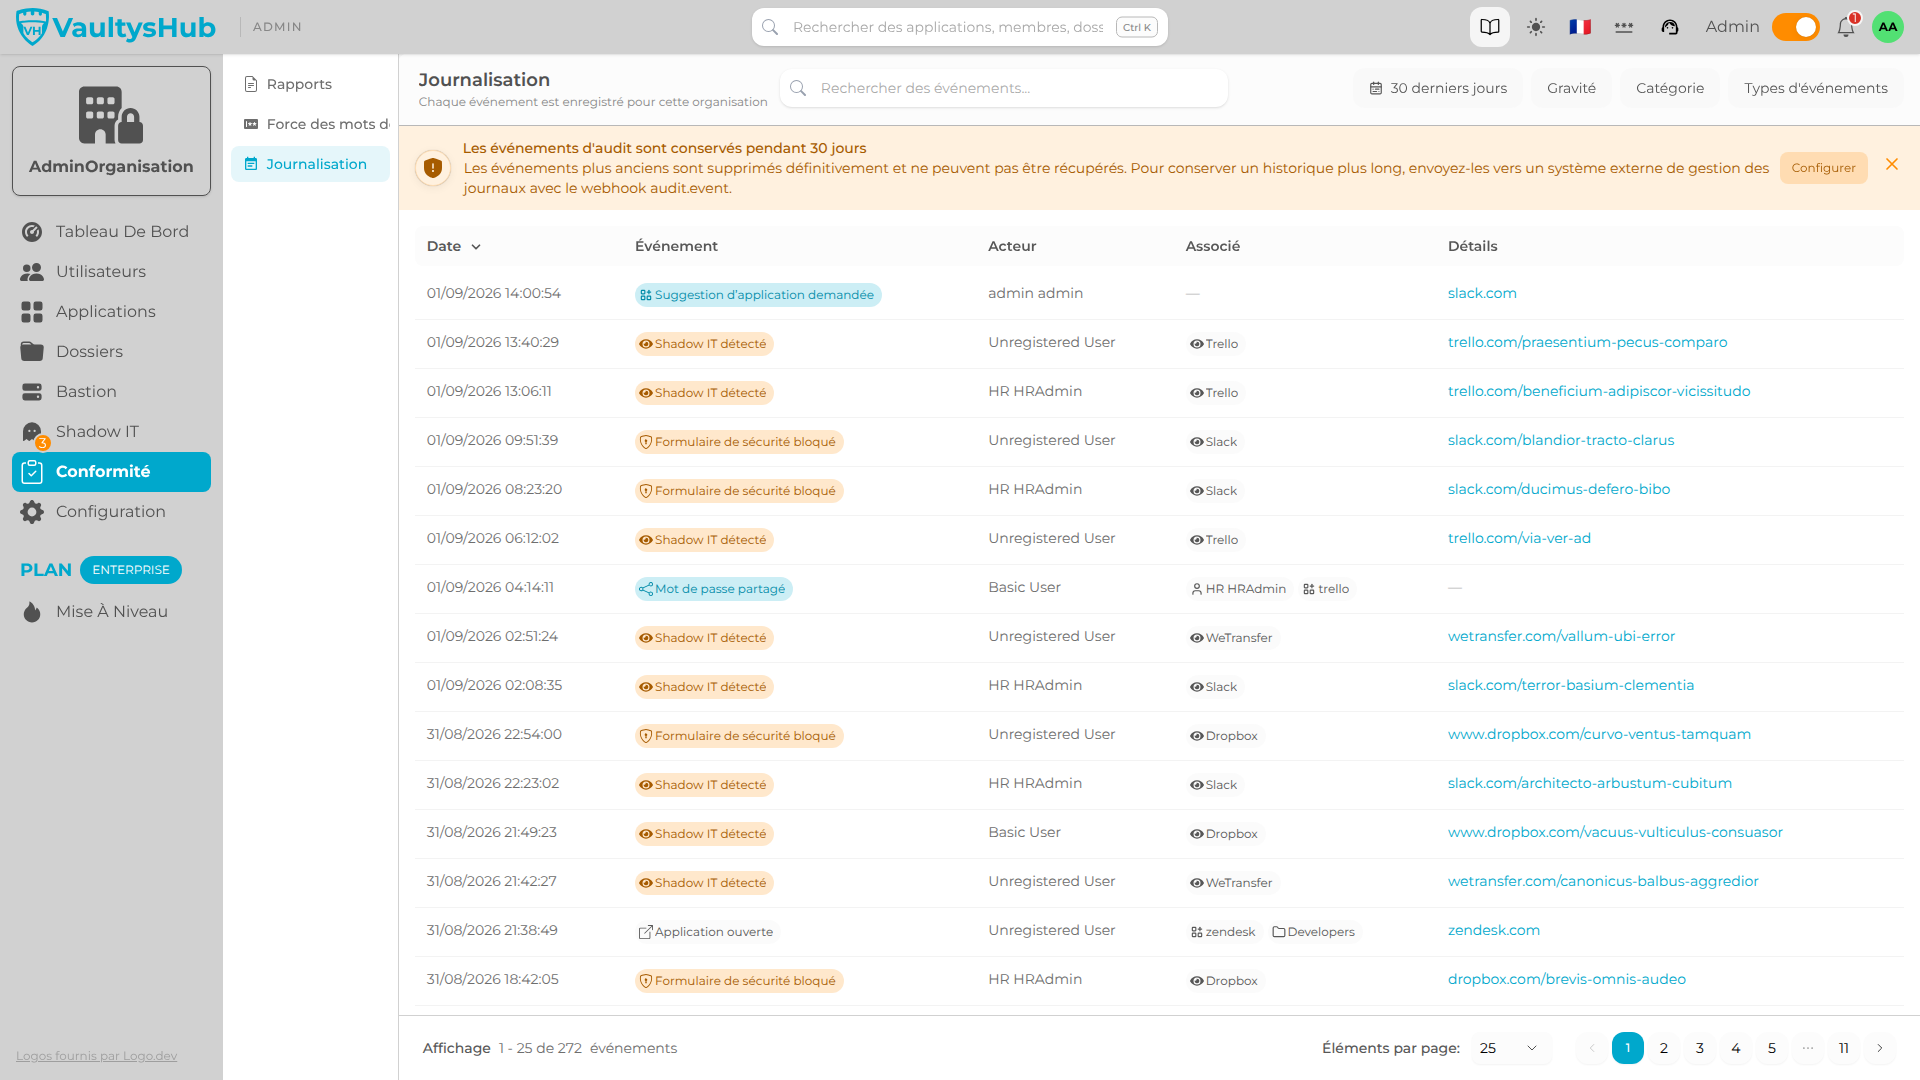
54 types d'événements typés — catégorie, gravité, acteur, entités liées — accessibles partout avec le même composant, toujours filtré sur son contexte : l'organisation entière, une application, un dossier, un membre, un appareil.
- Recherche libre et filtres à facettes (type, catégorie, gravité) avec compteurs d'occurrences.
- Un clic sur une entité la met en filtre ; plusieurs entités se combinent.
- Les filtres sont dans l'URL : une vue filtrée se met en favori et se partage. Un événement est adressable par lien direct.
- Les libellés sont figés à l'écriture : un membre supprimé reste lisible dans l'historique.
- Un nouveau webhook
audit.eventdélivre l'intégralité du journal en un seul abonnement — la voie recommandée pour archiver dans un SIEM au-delà de 30 jours.
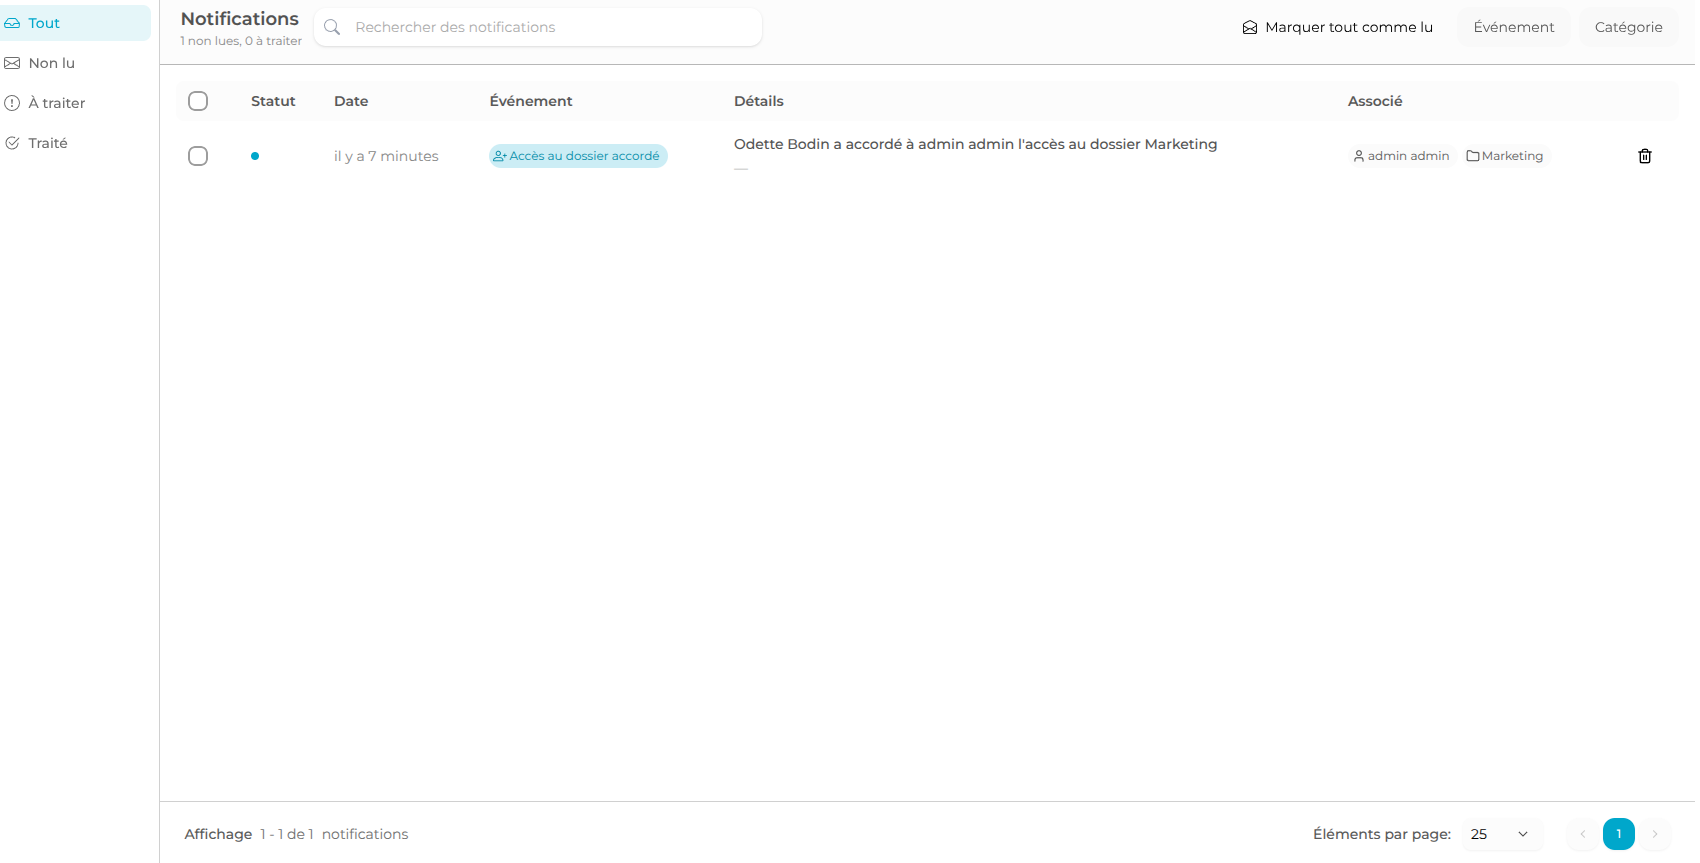
📥 Vos demandes deviennent des tâches, plus une boîte de réception
La boîte Messages disparaît. Suggestions d'application, provisioning SCIM, revues Shadow IT : tout arrive désormais en notification actionnable, traitable directement depuis la cloche ou la page des notifications, avec un onglet « À traiter ». Chaque demande garde la trace de qui l'a traitée et quand.
✅ La conformité, en pilote automatique
Un nouvel espace Conformité regroupe Rapports, Force des mots de passe et Journal d'audit. Et surtout :
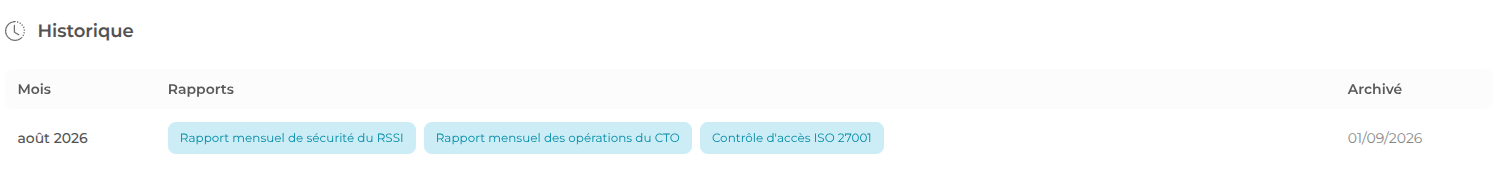
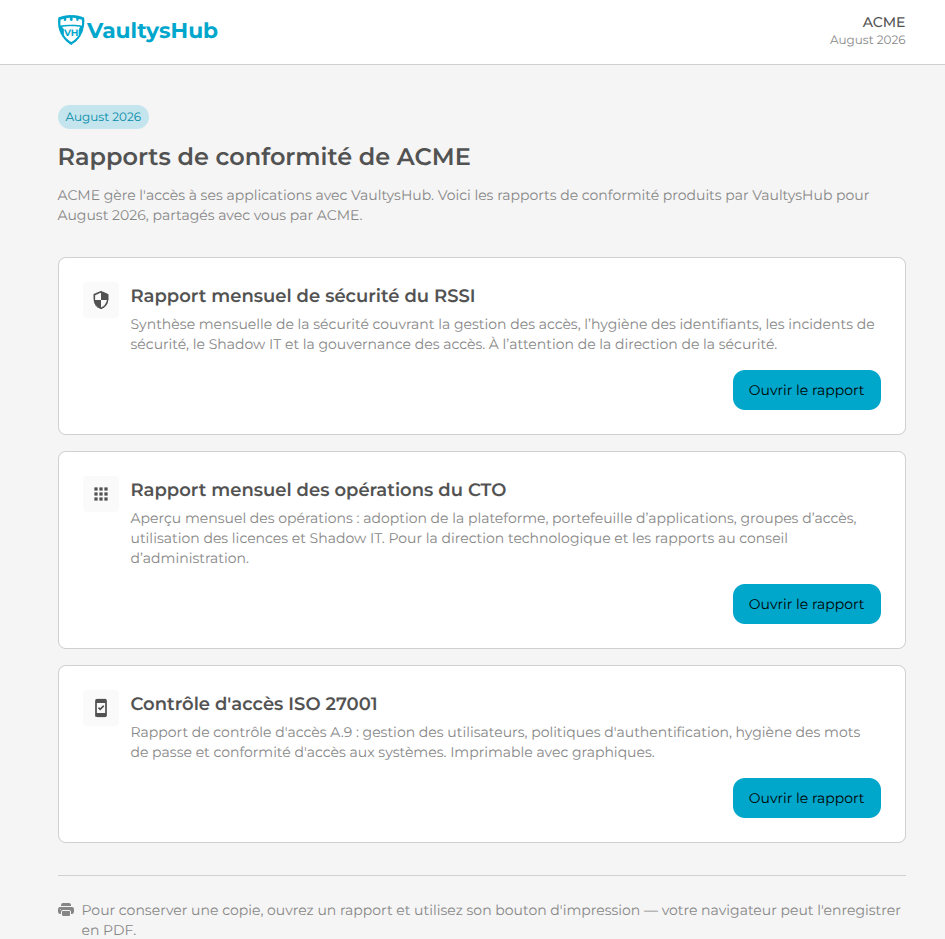
- Le 1er de chaque mois, VaultysHub gèle les rapports du mois écoulé (CISO, CTO, ISO 27001 Contrôle d'accès) pour toutes les organisations. Archivés trois ans, jamais recalculés silencieusement.
- Envoi automatique hors de l'organisation : votre auditeur, votre DPO ou une boîte partagée reçoivent les rapports chaque mois, par simple adresse e-mail, sans compte sur la plateforme.
- Pages publiques de rapport partageables, avec expiration du lien à 30 jours et trace d'audit à chaque envoi.
Plus une alerte « licence bientôt expirée » au propriétaire, à 7 jours et à 1 jour de l'échéance.
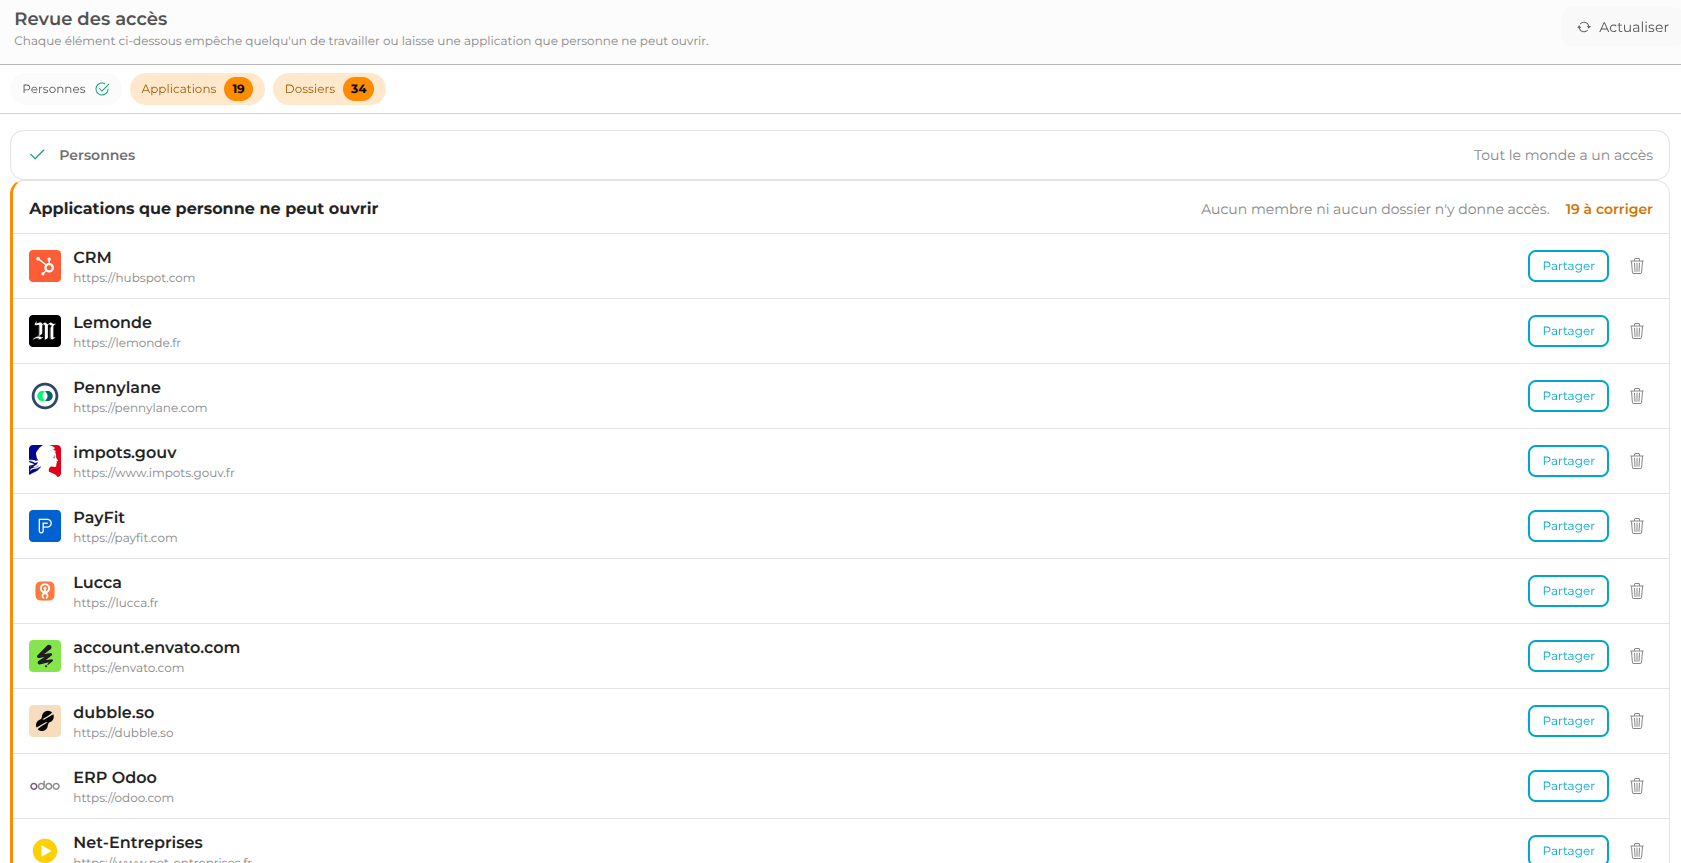
🔎 La revue des accès en une page
Trois constats sur un seul écran — personnes sans accès, applications que personne ne peut ouvrir, dossiers vides — et on corrige sans quitter la page. Les catégories réglées passent au vert et se replient : ce qui reste à faire domine l'écran.
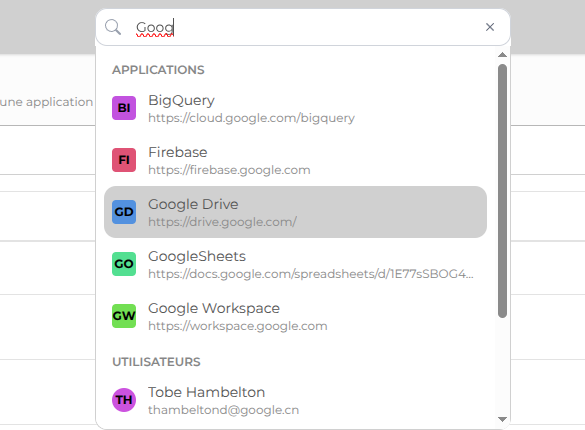
🔍 Tout trouver en une frappe
Une recherche globale (⌘K / Ctrl K) interroge d'un coup applications, membres, dossiers, appareils, Shadow IT et événements d'audit. Chaque résultat mène directement à l'écran qui permet d'agir — pas à une fiche en lecture seule.
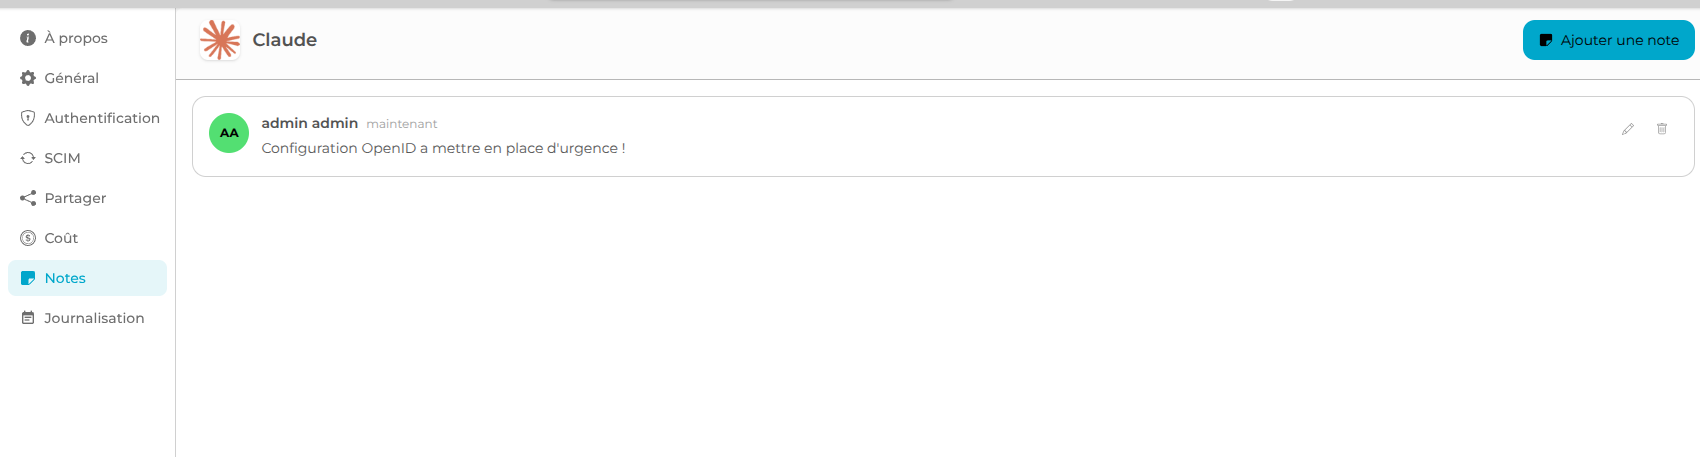
📝 Des notes internes, invisibles des utilisateurs
Le contexte d'un accès, la raison d'une exception, un rappel pour la prochaine revue : un onglet Notes sur chaque application, membre et dossier. Jamais visible des utilisateurs finaux, toujours tracé dans le journal d'audit.
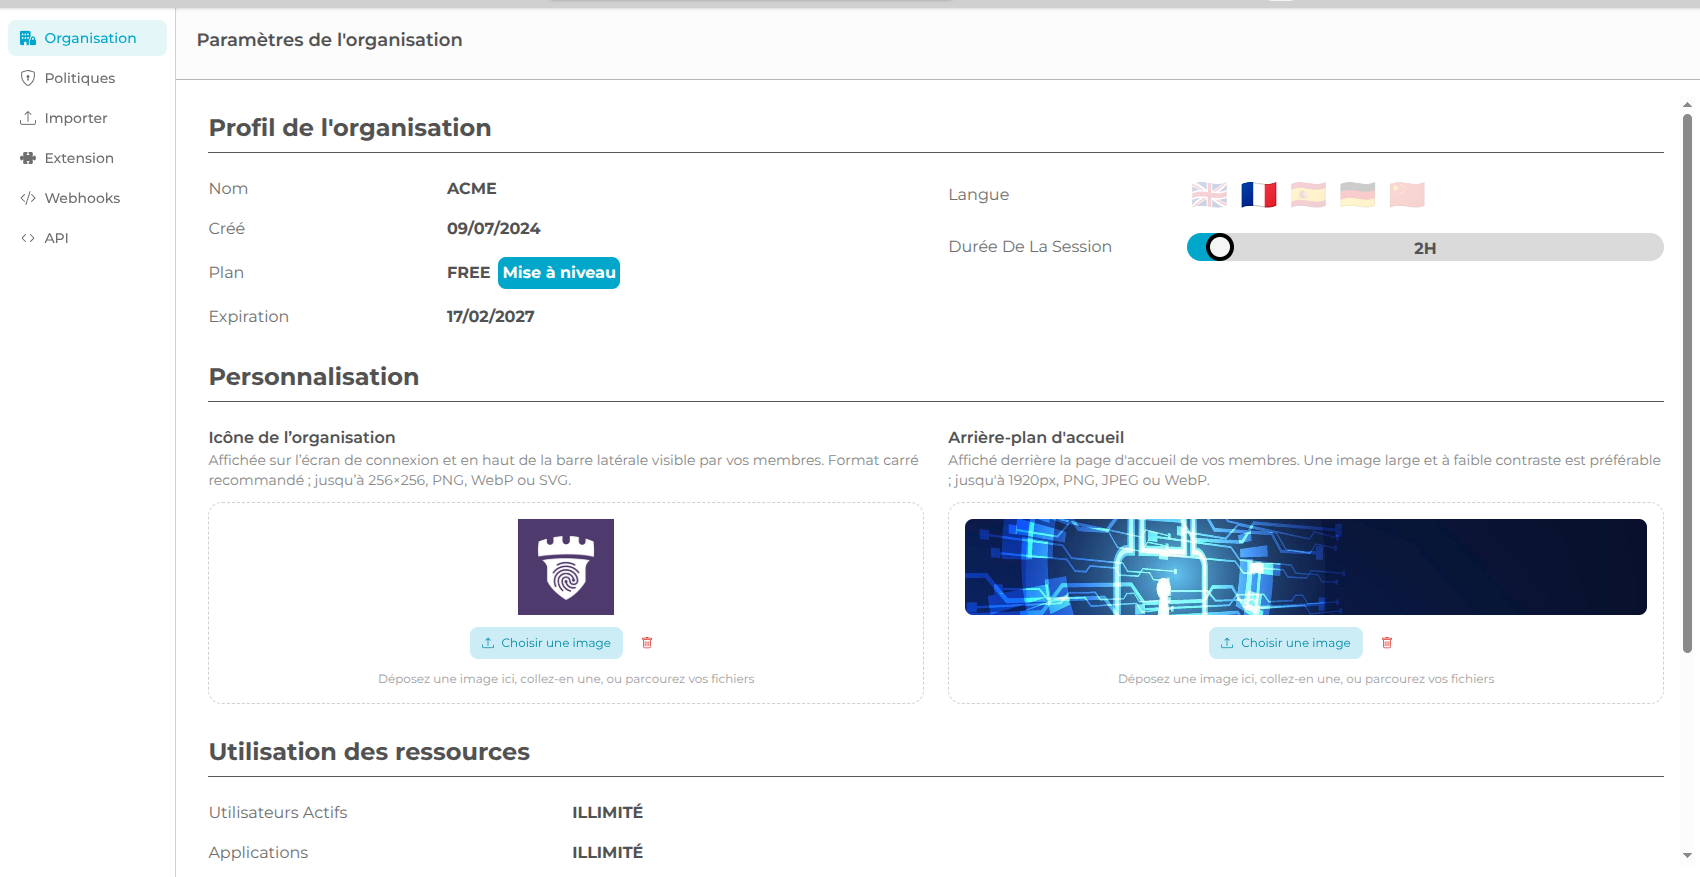
🎨 VaultysHub aux couleurs de votre organisation
Votre icône sur l'écran de connexion et dans la barre latérale de vos membres, votre image de fond sur leur page d'accueil. Glisser-déposer, aperçu en direct, effet immédiat.
👻 Shadow IT : refonte complète
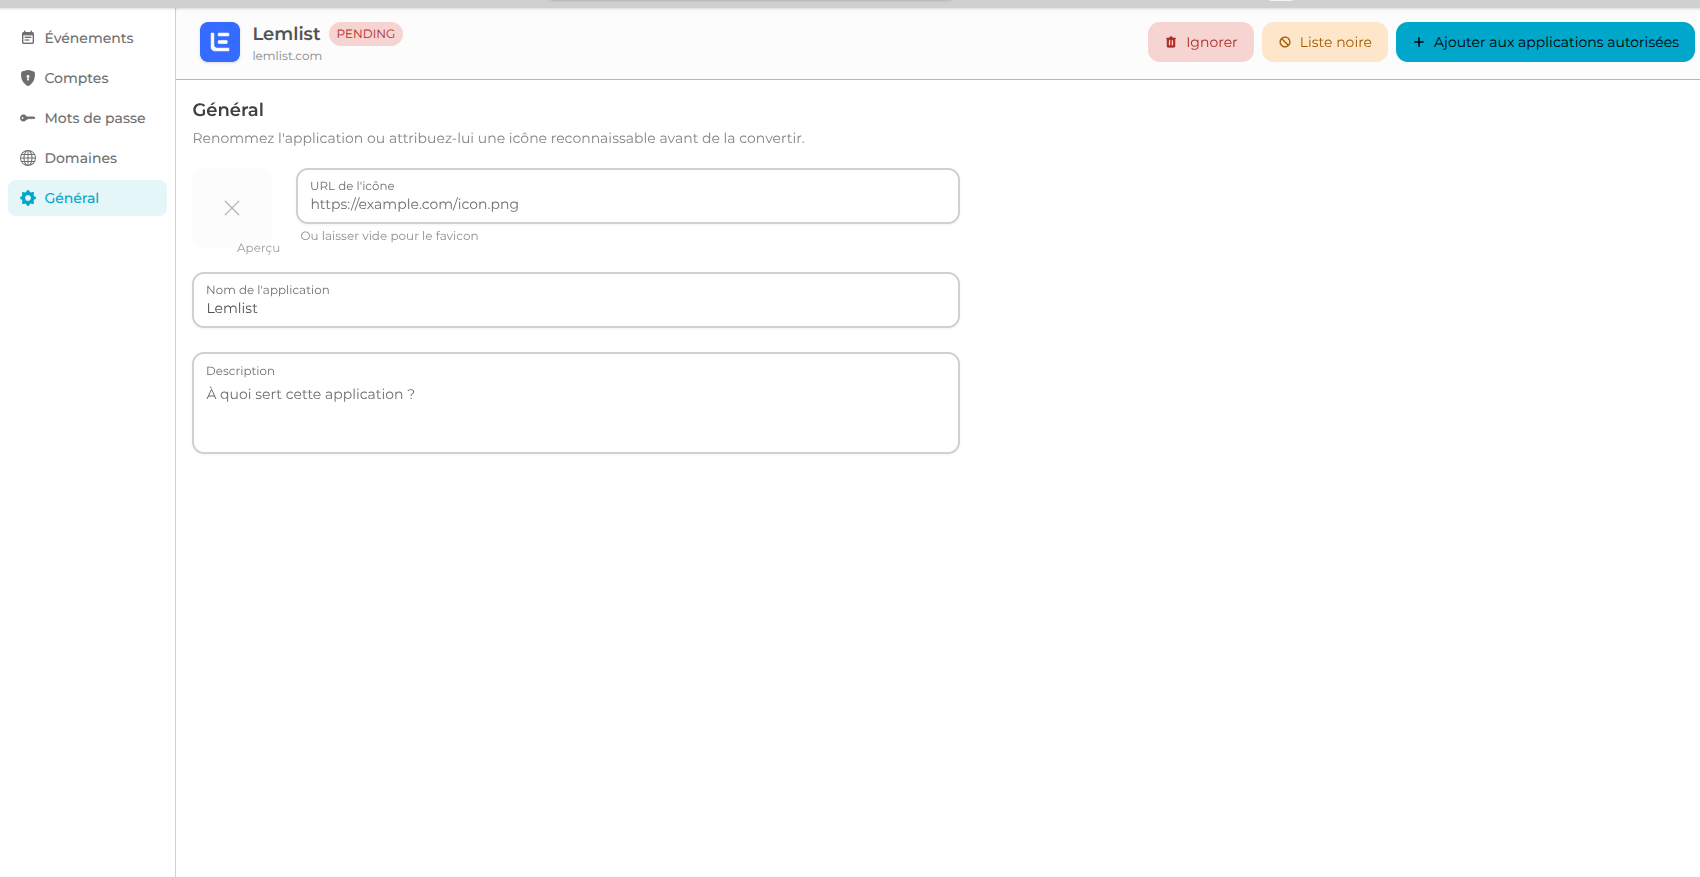
Un vrai tableau triable et filtrable, une véritable page de détail par application détectée (Événements, Comptes, Mots de passe, Domaines, Général), et trois actions claires : autoriser, blacklister, ignorer — plus une action Restaurer. Les détections partent désormais par e-mail aux administrateurs par défaut.
🤖 Confiez VaultysHub à votre IA
VaultysHub sait désormais s'expliquer à un agent IA. Votre instance publie deux documents en texte clair, lisibles sans compte :
https://votre-domaine/llms.txt— ce qu'est VaultysHub, ce qu'il sait faire, ses notions clés (organisation, membre, application, dossier, appareil, événement d'audit).https://votre-domaine/llms-api.txt— le mode d'emploi de l'API externe : URL de base, authentification, limites de débit, liste des opérations disponibles, et les précautions à prendre avant une suppression. Il renvoie vers la spécification OpenAPI complète (/swagger.json).
Un agent à qui vous donnez simplement l'adresse de votre VaultysHub découvre donc tout seul qu'il existe une API, ce qu'elle permet et comment l'appeler.
Il ne lui manque qu'une chose : la clé. L'API externe s'active dans Configuration → API, où vous copiez votre clé — et la documentation dit explicitement à l'IA de vous la demander si vous ne la lui avez pas fournie. Rien ne peut être lu ni modifié sans elle.
Concrètement, un prompt suffit :
Mon VaultysHub est sur https://mon-org.vaultys.net
Lis https://mon-org.vaultys.net/llms.txt, puis le guide API qu'il indique.
Ma clé API : secret_…

Crée les comptes de nos trois nouvelles recrues (prénom, nom, e-mail ci-dessous),
donne-leur accès au dossier « Marketing », et envoie-leur l'invitation d'enregistrement.
Montre-moi ce que tu vas faire avant d'écrire quoi que ce soit, et ne supprime jamais rien
sans me demander.
Inventaire des accès, création d'utilisateurs et d'applications en série, export des événements d'audit, ménage dans les dossiers : tout ce que fait l'API est désormais à portée de conversation.
Elle donne accès en lecture et en écriture à votre organisation. Ne la confiez qu'à un agent de confiance, régénérez-la depuis Configuration → API au moindre doute (l'ancienne est invalidée immédiatement), et souvenez-vous que chaque appel reste tracé dans le journal d'audit.
🔑 Et aussi
- « Demander à l'utilisateur de changer son mot de passe » : un e-mail, avec un bouton qui ouvre directement le bon mot de passe dans son coffre. Tracé.
- Ajout rapide d'un utilisateur ou d'une application, sans passer par l'assistant complet.
🧭 Une interface entièrement repensée
L'ensemble de l'administration passe à un standard unique : un seul type de tableau, une seule pagination, une seule barre d'outils, une règle prévisible entre tiroir et fenêtre modale, des états vides homogènes, une navigation par sous-onglets adressable par URL. Le mode sombre est corrigé partout, y compris sur les rapports imprimés.
La barre latérale évolue : Dossiers et Conformité remplacent Accès, Messages et Journal d'audit. Et on voit désormais d'un coup d'œil dans quelle organisation — et dans quel espace — on se trouve.
🏷️ Le produit s'appelle VaultysHub
Interface, e-mails, rapports, PDF, logos : tous les textes visibles portent désormais le nom VaultysHub. Le nom SmartLink reste celui de la technologie SSO sous-jacente.
📚 Pour aller plus loin
La documentation couvre les nouveautés de cette version :
- Paramètres de notification — choisir ce que l'on reçoit, et par quel canal
- Journal d'audit — recherche, filtres, partage et webhook
- Tableau de bord — les indicateurs et les points d'attention
- Notes internes — annoter une application, un utilisateur ou un dossier
- Envoi automatique des rapports — transmettre les rapports mensuels à un auditeur ou un DPO
- Shadow IT — trier et arbitrer les applications détectées
- API externe — activer l'API, récupérer sa clé ; le guide pour les IA est publié sur votre instance à
/llms-api.txt